Die 18 Module bilden den Funktionskatalog, keine Pflichtauswahl. Sie entscheiden, welche Bereiche Ihre Einrichtung nutzt. KI wird ausschliesslich auf Wunsch aktiviert. Fachliche Abhängigkeiten und die Finalisierung werden in den Modulseiten beschrieben.
01 / IM ALLTAG
Aufgaben und Zuständigkeit.
Dieses Modul wählen Sie nach dem Bedarf Ihrer Einrichtung. Die beschriebenen Schnittstellen werden für die gewählten Bereiche eingerichtet. KI-Unterstützung steht ausschliesslich auf Wunsch zur Verfügung und verarbeitet Daten auf eigenen Oronela-Servern in der Schweiz.
Audit und Betrieb machen fachliche Vorgänge sowie ihre technischen Voraussetzungen überprüfbar. Änderungen, geschützte Lesefreigaben, Exporte, KI-Vorschläge und menschliche Entscheidungen behalten einen geschützten Nachweis. Sicherheitskontrollen gehören zum gemeinsamen System und bleiben unabhängig von einzelnen Modulkonfigurationen wirksam.
Überwachung, Schlüsselrotation, Sicherungen und Wiederherstellung werden als geprüfte Betriebsabläufe geführt. Datenschutzanfragen betrachten Originaldaten und abgeleitete Kopien gemeinsam. Supportzugriff erhält einen konkreten Zweck, Umfang, eine befristete Freigabe und nachvollziehbaren Entzug.
Welche Informationen das Modul führt
Bereich
Inhalt und Bedeutung
Auditnachweis
Akteur, Zweck, Zeitpunkt, Einrichtung, Objekt- und Quellenrevision, Entscheidung, Ergebnis und Korrelation.
Betriebs- und Wiederherstellungsfall
Zustand, Alarm, Freigaben, Sicherungsstand, Schlüsselbezug, gemessene Wiederherstellung und fachliche Prüfung.
Datenschutz- und Supportfall
Geprüfter Antrag, erlaubter Umfang, Frist, Aufbewahrungssperre, Ausführungsnachweise und kontrollierter Abschluss.
02 / FUNKTIONSUMFANG DES MODULS
Was dieses Modul umfasst.
4 fachliche Teilbereiche verbinden die Aufgaben dieses Moduls. Die folgenden Abschnitte erläutern Inhalt, Bearbeitung und Verantwortung.
01
Auditkatalog, Nachweissuche und Integritätsprüfung
Einen Vorgang und seine KI-/Menschentscheidungen schnell rekonstruieren und fehlende/manipulierte Nachweise erkennen.
Nachweissuche verbindet Vorgangs-, Command-, Revision-, Kausalitäts- und Korrelations-IDs sowie Zeitquellen. UUIDv7 allein ist keine verbindliche Reihenfolge; Sequenz/Commitkontext stammen aus dem vorgesehenen Journal.
Geschützte rekonstruktive Sicht zeigt Handlung, Zweck, Entscheidungsgrundlagen, Autorisierung, menschliche Freigabe und Fachresultat; sensible Originaldaten/AI-Kontexte werden nur bei zusätzlicher Befugnis entschlüsselt.
Prüfprozesse vergleichen operatives Journal, Outbox/Archiveingänge und unabhängige Integritätsbelege; Lücken, verspätete Archivierung und Manipulation erhalten einen überwachten Befund. Hash allein beweist weder Richtigkeit der Aussage noch Vollständigkeit aller realen Ereignisse.
Ein deaktiviertes Fachmodul kann Audit/Mandantenschutz nicht abschalten. Fehlende dauerhafte Online-Lesefreigabeauditierung darf nicht still Klartextdaten freigeben; Ausfallverhalten folgt dem freigegebenen Foundationkonzept.
Audit selbst ist sensibel: Zweckbindung, getrennte Zugriffsrechte und versionierte Aufbewahrungs-/Löschregeln gelten; Such-/Exportzugriff wird ebenfalls nachgewiesen ohne endlose rekursive Inhaltsprotokollierung.
Verantwortung
Datenschutz/Auditoren je genehmigtem Zweck, Sicherheitsbetrieb für technische Metadaten, unabhängige Archivadministration; Organisationsadmin erhält keinen umfassenden Auditvolltextzugriff.
Automatisierung & KI
Regelbasierte Vollständigkeits-/Integritätsprüfungen und Eskalation. KI kann autorisierte Nachweise zusammenfassen, jeweils mit Quellen; sie beweist keine Wahrheit, löscht keine Befunde und zeigt kein Chain-of-Thought als Beweismittel. KI-Funktionen setzen die gewünschte Aktivierung voraus. Die Verarbeitung bleibt auf eigenen Oronela-Servern in der Schweiz.
02
Betriebszustand, Schlüsselrotation und Wiederherstellung
Probleme früh erkennen und einen nachgewiesenen Wiederanlauf aller geschützten Daten und Dienste ermöglichen.
Betriebsübersicht zeigt erforderliche Dienste, DB/Replikation, Audit/Archiv, Schlüssel, Identität, Jobs, GPU, Backups und zulässige externe Verbindungen mit belastbarer Quelle/Stand; keine PHI in gewöhnlichen Telemetrielabels oder Stacktraces.
Alarmprofile besitzen Priorität, Zuständige, Vertretung, Eskalation und Quittierung; Alarmannahme ist von tatsächlicher Behebung getrennt. Fehlende Überwachung ist selbst ein sichtbarer Zustand.
Schlüsselrotation wird vorbereitet, genehmigt, ausgeführt und verifiziert; aktuelle/alte Datensegmente, Backups, Audit und Wiederherstellungsbedarf bleiben entschlüsselbar gemäss Retention. Kein Klartextfallback bei KMS-Ausfall.
Backup-/Restoreläufe umfassen Daten, Dokumente, Audit, Identitäten, Konfiguration, benötigte Schlüssel und Lösch-/Widerrufslisten. Wiederherstellung erfolgt zunächst isoliert; gelöschte Inhalte dürfen nach Restore nicht erneut regulär ausgeliefert werden.
RPO/RTO-/Verfügbarkeitsziele aus der Architektur werden mit messbaren Übungen nachgewiesen; „Backup erfolgreich“ ist kein Restorebeweis. Reale Störungs-/Restorefreigabe benötigt benannte Verantwortliche.
Runbooks enthalten sichere Diagnose, begrenzte Aktionen, Rückfall, fachlichen Notbetrieb und Kommunikationspfad. Sicherheitskontrollen dürfen zur Geschwindigkeitsoptimierung nicht still deaktiviert werden.
Verantwortung
Technischer Betrieb innerhalb eng definierter Aktionen, Schlüssel-/Recoveryverantwortliche mit festgelegter Funktionstrennung, Fachverantwortliche bestätigen fachlichen Wiederanlauf. Audit-/Archivadministration bleibt unabhängig.
Automatisierung & KI
Healthchecks, Backupkontrollen, Rotationsschritte und Übungen werden deterministisch orchestriert. KI darf bereinigte technische Daten erklären und Runbookschritte vorschlagen; kein autonomes Entschlüsseln, Löschen oder produktiver Recovery-Cutover. KI-Funktionen setzen die gewünschte Aktivierung voraus. Die Verarbeitung bleibt auf eigenen Oronela-Servern in der Schweiz.
03
Private Installation, sichere Konfiguration und Support
Private GPU-/Serverinstallation zuverlässig betreiben und Support zeitlich begrenzt ohne stehenden Zugriff auf Pflegeakten ermöglichen.
Unterstützte private und SaaS-Profile verwenden denselben Pflichtschutz. Konfiguration darf keine Mandantenprüfung, Auditierung, Verschlüsselung, Schutzprüfung des KI-Gateways oder Revisionskontrolle abschalten.
Private Freigabe umfasst lokal verfügbare erforderliche Artefakte, Container, Modelle, Übersetzungskataloge und Betriebsdokumente samt nachvollziehbarer Herkunft/Lizenz. Keine Laufzeitpflicht für öffentliche KI-, Telemetrie- oder Lizenzserver im genehmigten lokalen Funktionsumfang.
Notwendige externe Fachschnittstellen bleiben ausdrücklich konfiguriert und anzeigen, wenn sie unerreichbar sind. Egress ist kontrolliert; ausfallende externe Dienste erzeugen keine heimlichen Alternativanbieter.
Supportantrag enthält Grund, Identität, Mandant, eng begrenzte Aktionen/Daten, Dauer, Genehmigende und Zweck. Erforderlicher Zugriff wird zeitlich befristet aktiviert, aufgezeichnet und automatisch entzogen; kein stehender Vollzugriff oder geteilter Supportaccount.
Supportpakete werden minimiert/geschwärzt und vor Weitergabe geprüft; Secrets, Schlüssel und freie Gesundheitsdaten werden nicht automatisch gesammelt. Diagnose mit Inhaltszugriff ist gesondert genehmigt und nachvollziehbar.
Installations-/Upgradeprofil wird mit Sicherheitskonfiguration und Artefakthashes verifiziert; fehlgeschlagene Prüfungen verhindern Freigabe. Rollback darf Schema-/Audit-/Schlüsselkompatibilität nicht verletzen.
Verantwortung
Lokaler Betreiber betreibt, zuständige Organisations-/Datenverantwortliche genehmigen konkreten Support, Supportperson erhält nur temporäre Rolle, unabhängiger Prüfer kontrolliert Nachweise. Genehmigende Person kann nicht beliebig ausserhalb eigener Befugnis weiterdelegieren.
Automatisierung & KI
Automatische Profilevalidierung, Ablauf/Entzug und bereinigte Diagnosepakete. Lokale KI darf Betriebshilfe mit freigegebenem Wissen geben; sie kann weder Supportzugriff genehmigen noch Firewall-/Auditregeln aus einem Dokument heraus ändern. KI-Funktionen setzen die gewünschte Aktivierung voraus. Die Verarbeitung bleibt auf eigenen Oronela-Servern in der Schweiz.
04
Datenschutzanfragen, Aufbewahrung und kontrollierte Auskunft
Anfragen zu Personendaten werden von Identitätsprüfung und Quellensuche bis zur belegten Ausführung begleitet.
Bewohner, Mitarbeitende und berechtigte Vertretungen erhalten einen zugänglichen Weg für Auskunft, Berichtigung, Einschränkung oder Löschung. Die zuständige Stelle prüft Identität, Vertretung, sicheren Rückkanal, Umfang und Fristen anhand des freigegebenen Kunden- und Rechtsprofils. Es gibt keine ungeprüfte universelle Aufbewahrungsfrist.
Die Datensuche fragt registrierte Fachmodule kontrolliert ab. Jeder Fund nennt Personenzuordnung, Quelle, Zweck, Zeitraum, Revision, abgeleitete Kopien und Aufbewahrungs- beziehungsweise Sperrstatus. Fehler eines Moduls werden als fehlende Vollständigkeit angezeigt, nicht als leeres Ergebnis.
Vor einer Auskunft werden Angaben über Dritte sowie geschützte Personal- und klinische Inhalte geprüft. Eine Vertretung hat keinen pauschalen Anspruch auf jede interne Untersuchung. Einschränkungen und Schwärzungen benötigen eine verantwortliche Entscheidung mit nachvollziehbarer Erklärung.
Ein Auskunftspaket verbindet lesbare Unterlagen, gegebenenfalls strukturierte Daten und ein Quellenverzeichnis. Empfänger, Zweck und genaue Inhaltsrevision werden vor der geschützten Übergabe freigegeben. Zugriff, Ablauf und aktuelle Berechtigung werden auch beim Abruf geprüft.
Berichtigungen gehen an den führenden Fachprozess. Signierte Pflegeeinträge, Verordnungen, Zeitnachweise und Nachrichten werden nicht über einen allgemeinen Lösch- oder Schreibzugang überschrieben. Beanstandung, Entscheidung, Original und zulässiger Nachtrag bleiben zusammenhängend nachvollziehbar.
Aufbewahrungsregeln führen Datenkategorie, Rechtsprofil, auslösendes Ereignis, Dauerregel, Verantwortliche und Ausnahmen. Eine begründete Aufbewahrungssperre wird gesondert freigegeben und regelmässig geprüft. Vor einer Löschung zeigt eine Vorschau die betroffenen Quellen und Auswirkungen.
Such- und Vektorindizes, KI-Kontext und Erinnerungen, Berichte, Exporte, temporäre Dateien, erlaubte Mobilkopien, Objektversionen und Sicherungen gehören zum Betrachtungsumfang. Eine UUID oder ein Hash beweist keine Anonymisierung. Zulässig weiter aufbewahrte Kopien brauchen einen eigenen Zweck und eingeschränkten Zugriff.
Neue Sperren oder geänderte Quellen machen betroffene Ausführungspläne erneut prüfpflichtig. Jedes Fachmodul führt seine eigene erlaubte Aktion aus und liefert einen Nachweis. Ein Fall wird erst nach vollständigem Abgleich aller erforderlichen Ergebnisse oder begründeter Ausnahmen geschlossen.
Geschützte Auditnachweise und rechtmässige Aufbewahrungssperren bleiben erhalten. Unveränderliche Archive werden nach ihrem genehmigten Ablauf behandelt. Bei Wiederherstellung älterer Sicherungen werden aktuelle Lösch-, Einschränkungs- und Widerrufsentscheidungen vor erneutem Zugriff angewendet.
Verantwortung
Besonders befugte Datenschutzverantwortliche bearbeiten Inhalt und rechtliche Freigabe. Technische Administration sieht die nötigen Betriebsmetadaten und erhält keinen allgemeinen Vollaktenzugriff.
Automatisierung & KI
Sammlung, Erinnerungen und freigegebene Wiederaufnahme werden kontrolliert automatisiert. Die KI kann eine berechtigte Erklärung entwerfen, entscheidet jedoch nicht über Anspruch, Offenlegung, Aufbewahrungssperre oder Löschung. KI-Funktionen setzen die gewünschte Aktivierung voraus. Die Verarbeitung bleibt auf eigenen Oronela-Servern in der Schweiz.
Verbindung & Offline
Quellensuche, Auskunftsfreigabe, Export, Sperren, Löschung und Abschluss erfolgen online.
03 / ERGÄNZENDE FUNKTIONEN
Weitere Funktionen im Detail.
Eigene Kundendatenbank und vollständiger Kundenlebenszyklus
Pro rechtlichem Kunden ist eine eigene Datenbank mit kontrolliertem Datenzugang und geschützten Schlüsselbezügen vorgesehen. Mehrere Standorte desselben Kunden werden innerhalb dieses Kontos organisiert. Wo ein stärkeres Betriebsprofil erforderlich ist, kann eine dedizierte Clustergrenze eingesetzt werden; die konkrete Isolation wird bei der Einführung geprüft.
Provisionierung, Sperrung und Austritt eines Kunden haben einen überwachten Ablauf. Eine teilweise fehlgeschlagene Einrichtung wird nicht als zugänglicher aktiver Mandant angezeigt. Austritt beendet Sitzungen, Hintergrundaufträge und neue Zustellungen, während Export, Aufbewahrung und rechtmässige Sperren kontrolliert abgeschlossen werden.
Der Wiederanlauf betrachtet Datenbank, Dokumente, Audit, Identitäten, Konfiguration und benötigte Schlüssel gemeinsam. Ein älterer Stand wird isoliert geprüft und mit aktuellen Widerrufs- und Löschentscheidungen abgeglichen. Die Wiederherstellung eines Kunden darf andere Kunden nicht auf einen alten Zeitpunkt zurücksetzen.
Die technischen Kontrollen ergänzen den Betrieb auf Schweizer ISO-27001-Infrastruktur und die eigene private KI-Infrastruktur. Eine Zertifizierung der Infrastruktur ersetzt keine fachliche Produktabnahme; Quellen, Freigaben und tatsächliche Wiederherstellungsnachweise werden gesondert geführt.
04 / PRAXISBEISPIEL
Wiederherstellung nach einer Datenkorrektur
01
Der Betrieb stellt eine Sicherung in einer isolierten Umgebung wieder her.
02
Daten, Dokumente, Identitäten, Konfiguration, Schlüssel und Audit werden gemeinsam geprüft.
03
Aktuelle Lösch-, Einschränkungs- und Widerrufsentscheidungen werden vor erneuter Freigabe angewendet.
04
Die zuständigen Stellen prüfen den fachlichen Wiederanlauf und dokumentieren den tatsächlichen Umfang.
Eine alte Sicherung aktiviert keine inzwischen entzogenen Rechte und stellt gesperrte Informationen nicht ungeprüft wieder bereit. Fehlende Quellen oder Schlüssel bleiben offene Wiederherstellungsfehler.
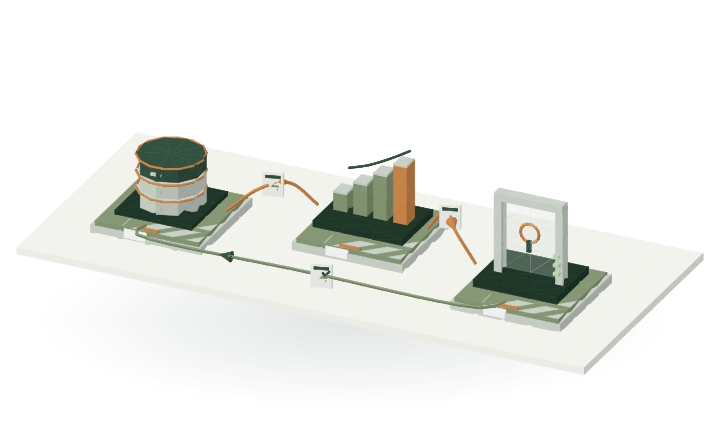
Nachweise, Überwachung und Sicherungen ermöglichen die kontrollierte Wiederherstellung.Welche Informationen werden übergeben?
01 → 02
Audit- & Betriebsnachweis
Akteur · Revision · Ereignis
02 → 03
Geprüfter Sicherungsstand
Daten · Identitäten · Schlüssel
03 → 01
Wiederherstellungsnachweis
Ergebnis · Prüfung · Zuständigkeit
DATENAUSTAUSCH / MODULVERBINDUNGEN
Schnittstellen im Zusammenhang.
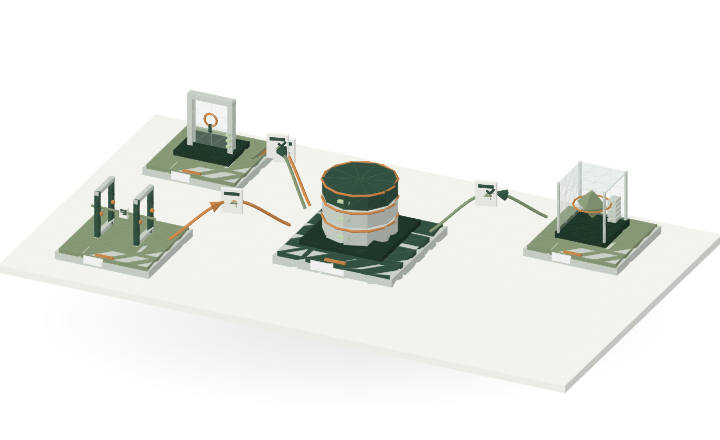
M18 steht in der Mitte. Die Verbindungen zeigen, welche Module Informationen liefern oder übernehmen können, wenn diese für Ihre Einrichtung gewählt und eingerichtet sind. Wähle eine Verbindung, um ihren Datenumfang zu betrachten.
M18 / VERBINDUNGENModulübergreifender Austausch
ZugriffsnachweisWird übertragen
Versionierte Modulverträge
M18Dieses Modul
→
INFORMATIONZugriffsnachweis
→
M15Zugriff & Revision
Zuweisungen, befristeter Support und Zugriffsnachweise.Bereit zur Übergabe
Zuweisungen, befristeter Support und Zugriffsnachweise. Audit und Mandantengrenzen bleiben unabhängig aktiv.
Die Verbindungen zeigen fachliche Datenbeziehungen. Konkrete API-Verträge und Partneranschlüsse werden separat versioniert und freigegeben.
Übertragung, Export, Quittung und Fehlerrückmeldung.
Fachliche Regel
Wiederherstellung umfasst auch Identitäten, Konfiguration und Schlüssel.
Die Modulanforderungen definieren den fachlichen Austausch. Jedes Modul verwaltet seine eigenen Daten; andere Module verwenden freigegebene, versionierte Verträge. Rechte, Mandant, Revision und Quittierung bleiben dabei erhalten.
Dieses nach Bedarf wählbare Modul ist Teil von Oronela in Fertigstellung. Funktionen, Zuständigkeiten und Schnittstellen bilden den festen Umfang. Die Finalisierung verbindet fachliche Abnahmen mit Rückmeldungen aus Pflegeeinrichtungen: Echte Bedürfnisse bestimmen die letzten Verbesserungen.
Abgleich mit den Modulanforderungen, dem Umsetzungsplan und der aktuellen Codebasis des Oronela-Systems: 1. Oktober 2026. Produktanforderungen M18-01–M18-05 · M18-A–D. Die folgenden Teilbereiche sind auf dieser Seite erläutert: