Evidenze, monitoraggio e ripristino costituiscono le fondamenta della sicurezza dell'intero prodotto.
Audit, sicurezza e monitoraggio operativo mantengono tracciabili le operazioni rilevanti. Protezione e conservazione dei dati in Svizzera accompagnano i moduli selezionati.
Fiducia durante la gestione operativa.Animazione 3D
i
In fase di completamento
I 18 moduli costituiscono il catalogo delle funzionalità, non una selezione obbligatoria. Lei decide quali ambiti utilizza la Sua struttura. L'IA viene attivata esclusivamente su richiesta. Le dipendenze professionali e il completamento sono descritti nelle pagine dei moduli.
01 / NELLA VITA QUOTIDIANA
Attività e responsabilità.
Sceglie questo modulo in base alle esigenze della Sua struttura. Le interfacce descritte vengono configurate per gli ambiti selezionati. Il supporto IA è disponibile esclusivamente su richiesta ed elabora i dati sui server propri di Oronela in Svizzera.
Audit e gestione rendono verificabili le operazioni professionali e i relativi presupposti tecnici. Modifiche, autorizzazioni protette di lettura, esportazioni, proposte dell’IA e decisioni umane conservano una prova protetta. I controlli di sicurezza appartengono al sistema comune e restano efficaci indipendentemente dalle singole configurazioni dei moduli.
Monitoraggio, rotazione delle chiavi, backup e ripristino sono gestiti come processi operativi verificati. Le richieste di protezione dei dati considerano insieme dati originali e copie derivate. L’accesso di supporto riceve scopo e ambito concreti, un’approvazione temporanea e una revoca tracciabile.
Quali informazioni gestisce il modulo
Ambito
Contenuto e significato
Evidenza di audit
Attore, finalità, momento, struttura, revisione dell'oggetto e della fonte, decisione, risultato e correlazione.
Caso operativo e di ripristino
Stato, allarme, approvazioni, stato del backup, riferimento alle chiavi, ripristino misurato e verifica professionale.
Caso di protezione dei dati e supporto
Richiesta verificata, ambito consentito, scadenza, blocco di conservazione, evidenze di esecuzione e conclusione controllata.
02 / FUNZIONALITÀ DEL MODULO
Cosa comprende questo modulo.
4 sottoambiti professionali collegano le attività di questo modulo. Le sezioni seguenti illustrano contenuto, trattamento e responsabilità.
01
Catalogo di audit, ricerca delle prove e verifica d’integrità
Ricostruire rapidamente un’operazione e le sue decisioni dell’IA e umane e individuare prove mancanti o manipolate.
Il catalogo di eventi versionato registra percorsi utente, sistema, infrastruttura e IA, inclusi lettura, rifiuto, esportazione, accesso d’emergenza, migrazione, supporto e modifica di policy, chiavi o configurazione; la registrazione del modulo documenta i percorsi obbligatori.
La ricerca delle evidenze collega ID di operazione, comando, revisione, causalità e correlazione, nonché fonti temporali. UUIDv7 da sola non costituisce una sequenza vincolante; sequenza e contesto del commit provengono dal giornale previsto.
La vista protetta di ricostruzione mostra azione, finalità, basi decisionali, autorizzazione, approvazione umana e risultato professionale; dati originali e contesti IA sensibili vengono decifrati soltanto con facoltà aggiuntive.
I processi di verifica confrontano giornale operativo, registrazioni in outbox e archivio e prove indipendenti d’integrità; lacune, archiviazioni tardive e manipolazioni ricevono un riscontro monitorato. Un hash da solo non dimostra né la correttezza dell’affermazione né la completezza di tutti gli eventi reali.
Un modulo funzionale disattivato non può disattivare audit o protezione del cliente. L’assenza di registrazione audit permanente delle autorizzazioni di lettura online non può liberare tacitamente dati in chiaro; il comportamento in caso di interruzione segue il concetto Foundation approvato.
L'audit stesso è sensibile: si applicano vincolo di finalità, diritti di accesso distinti e regole versionate di conservazione ed eliminazione; anche gli accessi di ricerca ed esportazione vengono documentati senza una registrazione ricorsiva infinita dei contenuti.
Responsabilità
Responsabili della protezione dei dati e auditor per finalità approvata, gestione della sicurezza per i metadati tecnici, amministrazione dell'archivio indipendente; l'amministratore dell'organizzazione non riceve un accesso completo al testo integrale dell'audit.
Automazione e IA
Verifiche di completezza e integrità ed escalation basate su regole. L’IA può riassumere prove autorizzate, sempre con le fonti; non dimostra la verità, non elimina riscontri e non presenta una Chain-of-Thought come mezzo di prova. Le funzioni IA presuppongono l’attivazione desiderata. Il trattamento resta sui server propri di Oronela in Svizzera.
02
Stato operativo, rotazione delle chiavi e ripristino
Rilevare precocemente i problemi e consentire un riavvio documentato di tutti i dati e servizi protetti.
La panoramica operativa mostra servizi necessari, database e replica, audit e archivio, chiavi, identità, processi, GPU, backup e connessioni esterne consentite con fonte e versione affidabili; nessuna PHI nelle comuni etichette di telemetria o tracce dello stack.
I profili di allarme hanno priorità, responsabili, rappresentanza, escalation e conferma di ricezione; la presa in carico dell'allarme è distinta dalla risoluzione effettiva. L'assenza di monitoraggio è essa stessa uno stato visibile.
La rotazione delle chiavi viene preparata, approvata, eseguita e verificata; segmenti di dati attuali e precedenti, backup, audit e necessità di ripristino restano decifrabili secondo la conservazione. Nessun fallback in testo chiaro in caso di interruzione del KMS.
I cicli di backup e ripristino comprendono dati, documenti, audit, identità, configurazione, chiavi necessarie ed elenchi di cancellazione e revoca. Il ripristino avviene inizialmente in isolamento; i contenuti cancellati non possono essere nuovamente distribuiti normalmente dopo il ripristino.
Gli obiettivi di RPO, RTO e disponibilità dell'architettura vengono dimostrati con esercitazioni misurabili; «backup riuscito» non costituisce una prova di ripristino. L'approvazione reale di gestione del guasto e ripristino richiede responsabili nominati.
I manuali operativi contengono diagnosi sicura, azioni limitate, ritorno allo stato precedente, gestione professionale di emergenza e percorso di comunicazione. I controlli di sicurezza non possono essere disattivati silenziosamente per ottimizzare la velocità.
Responsabilità
Gestione tecnica entro azioni strettamente definite, responsabili delle chiavi e del ripristino con separazione prestabilita delle funzioni, responsabili professionali che confermano la ripresa operativa. L’amministrazione di audit e archivio resta indipendente.
Automazione e IA
Health check, controlli dei backup, fasi di rotazione ed esercitazioni sono orchestrati in modo deterministico. L’IA può spiegare dati tecnici depurati e proporre passi dei runbook; nessuna decifratura, cancellazione o commutazione del ripristino in produzione autonoma. Le funzioni IA presuppongono l’attivazione desiderata. Il trattamento resta sui server propri di Oronela in Svizzera.
03
Installazione privata, configurazione sicura e supporto
Gestire in modo affidabile l'installazione privata di GPU e server e consentire un supporto limitato nel tempo senza accesso permanente alle cartelle di cura.
I profili privati e SaaS supportati utilizzano la stessa protezione obbligatoria. La configurazione non può disattivare controllo dei clienti, audit, cifratura, controllo di protezione del gateway IA o controllo delle revisioni.
L’approvazione privata include gli artefatti necessari disponibili localmente, container, modelli, cataloghi di traduzione e documenti operativi con provenienza e licenza tracciabili. Nessuna dipendenza obbligatoria in esecuzione da server pubblici di IA, telemetria o licenze nell’ambito funzionale locale approvato.
Le interfacce professionali esterne necessarie rimangono configurate esplicitamente e segnalano quando sono irraggiungibili. Il traffico in uscita è controllato; servizi esterni indisponibili non generano fornitori alternativi nascosti.
La richiesta di supporto contiene motivo, identità, cliente, azioni e dati strettamente limitati, durata, approvanti e finalità. L'accesso necessario viene attivato a tempo determinato, registrato e revocato automaticamente; nessun accesso completo permanente o account di supporto condiviso.
I pacchetti di supporto vengono minimizzati e oscurati e verificati prima della trasmissione; segreti, chiavi e dati sanitari liberi non vengono raccolti automaticamente. La diagnosi con accesso ai contenuti è approvata separatamente e tracciabile.
Il profilo d’installazione o aggiornamento viene verificato con configurazione di sicurezza e hash degli artefatti; verifiche fallite impediscono l’approvazione. Il rollback non può violare la compatibilità di schema, audit e chiavi.
Responsabilità
Il gestore locale gestisce il sistema, i responsabili dell’organizzazione e dei dati approvano un supporto concreto, la persona di supporto riceve soltanto un ruolo temporaneo e un revisore indipendente controlla le prove. Chi approva non può delegare arbitrariamente oltre i propri poteri.
Automazione e IA
Validazione automatica dei profili, scadenza o revoca e pacchetti diagnostici depurati. L'IA locale può fornire aiuto operativo con conoscenze approvate; non può autorizzare accessi di supporto né modificare regole di firewall o audit a partire da un documento. Le funzioni IA presuppongono l’attivazione desiderata. Il trattamento resta sui server propri di Oronela in Svizzera.
04
Richieste di protezione dei dati, conservazione e informazioni controllate
Le richieste sui dati personali vengono accompagnate dalla verifica dell'identità e dalla ricerca delle fonti fino all'esecuzione documentata.
Residenti, collaboratori e rappresentanti autorizzati ricevono un percorso accessibile per informazione, rettifica, limitazione o cancellazione. L’ufficio responsabile verifica identità, rappresentanza, canale di risposta sicuro, ambito e scadenze in base al profilo cliente e giuridico approvato. Non esiste un termine universale di conservazione non verificato.
La ricerca dei dati interroga in modo controllato i moduli funzionali registrati. Ogni risultato indica assegnazione alla persona, fonte, scopo, periodo, revisione, copie derivate e stato di conservazione o blocco. L’errore di un modulo viene mostrato come mancanza di completezza, non come risultato vuoto.
Prima di fornire informazioni vengono verificati dati di terzi e contenuti personali e clinici protetti. Un rappresentante non ha un diritto generale a ogni indagine interna. Restrizioni e oscuramenti richiedono una decisione responsabile con spiegazione tracciabile.
Un pacchetto di informazioni collega documenti leggibili, eventuali dati strutturati e un elenco delle fonti. Destinatario, finalità ed esatta revisione del contenuto vengono approvati prima del trasferimento protetto. Accesso, scadenza e autorizzazione attuale vengono verificati anche al recupero.
Le rettifiche vanno al processo professionale principale. Registrazioni di cura firmate, prescrizioni, prove dei tempi e messaggi non vengono sovrascritti tramite un accesso generale di cancellazione o scrittura. Contestazione, decisione, originale e integrazione ammessa restano tracciabili nel loro insieme.
Le regole di conservazione gestiscono categoria dei dati, profilo giuridico, evento scatenante, regola di durata, responsabili ed eccezioni. Un blocco motivato della conservazione è approvato separatamente e verificato regolarmente. Prima della cancellazione, un’anteprima mostra fonti interessate e conseguenze.
Indici di ricerca e vettoriali, contesto e memorie IA, rapporti, esportazioni, file temporanei, copie mobili consentite, versioni degli oggetti e backup rientrano nell'ambito della valutazione. Una UUID o un hash non dimostrano l'anonimizzazione. Le copie legittimamente conservate ulteriormente necessitano di una finalità propria e di accesso limitato.
Nuovi blocchi o fonti modificate rendono nuovamente soggetti a verifica i piani di esecuzione interessati. Ogni modulo professionale esegue la propria azione consentita e fornisce un'evidenza. Un caso viene chiuso soltanto dopo la riconciliazione completa di tutti i risultati necessari o delle eccezioni motivate.
Le prove di audit protette e i blocchi di conservazione legittimi vengono mantenuti. Gli archivi immutabili vengono trattati secondo il loro ciclo approvato. Nel ripristino di backup precedenti, le decisioni attuali di cancellazione, limitazione e revoca vengono applicate prima di un nuovo accesso.
Responsabilità
Responsabili della protezione dei dati con poteri specifici trattano contenuto e approvazione giuridica. L’amministrazione tecnica vede i metadati operativi necessari e non riceve accesso generale alle cartelle complete.
Automazione e IA
Raccolta, promemoria e ripresa autorizzata vengono automatizzati in modo controllato. L'IA può redigere una spiegazione autorizzata, ma non decide su diritto, divulgazione, blocco di conservazione o eliminazione. Le funzioni IA presuppongono l’attivazione desiderata. Il trattamento resta sui server propri di Oronela in Svizzera.
Connessione e offline
Ricerca delle fonti, approvazione delle informazioni, esportazione, blocchi, eliminazione e conclusione avvengono online.
03 / FUNZIONALITÀ AGGIUNTIVE
Altre funzionalità nel dettaglio.
Database proprio del cliente e ciclo di vita completo del cliente
Per ogni cliente giuridico è previsto un database proprio con accesso controllato ai dati e riferimenti protetti alle chiavi. Più sedi dello stesso cliente sono organizzate in questo conto. Quando è richiesto un profilo operativo più forte, è possibile utilizzare un confine di cluster dedicato; l’isolamento concreto viene verificato all’introduzione.
Predisposizione, blocco e uscita di un cliente hanno un processo monitorato. Una configurazione parzialmente fallita non viene mostrata come cliente attivo accessibile. L'uscita termina sessioni, incarichi in background e nuove consegne, mentre esportazione, conservazione e blocchi legittimi vengono conclusi in modo controllato.
La ripresa considera insieme database, documenti, audit, identità, configurazione e chiavi necessarie. Uno stato precedente viene verificato in isolamento e riconciliato con le decisioni attuali di revoca ed eliminazione. Il ripristino di un cliente non può riportare altri clienti a un momento precedente.
I controlli tecnici completano l’esercizio su un’infrastruttura svizzera ISO 27001 e sulla nostra infrastruttura privata di IA. La certificazione dell’infrastruttura non sostituisce la validazione funzionale del prodotto; fonti, approvazioni e prove effettive di ripristino sono gestite separatamente.
04 / ESEMPIO PRATICO
Ripristino dopo una correzione dei dati
01
La gestione operativa ripristina un backup in un ambiente isolato.
02
Dati, documenti, identità, configurazione, chiavi e audit vengono verificati insieme.
03
Le decisioni attuali di cancellazione, limitazione e revoca vengono applicate prima di una nuova approvazione.
04
Gli organi responsabili verificano il riavvio funzionale e documentano l’ambito effettivo.
Un vecchio backup non riattiva diritti nel frattempo revocati e non rende nuovamente disponibili informazioni bloccate senza verifica. Fonti o chiavi mancanti restano errori di ripristino aperti.
FLUSSO DEL SISTEMA / Procedura tipica
Processo tipico
01
Le azioni rilevanti generano evidenze verificabili; backup definiti proteggono dati e stato operativo.
02
Monitoraggio e percorsi di ricerca autorizzati rendono tracciabili i guasti e la relativa cronologia.
03
Un ripristino controllato comprende dati, identità, configurazione e chiavi.
Visualizzare il processo nello spazio +
M18 / PROCESSOPasso dopo passo
Evidenze di audit e operativeTrasferimento in corso
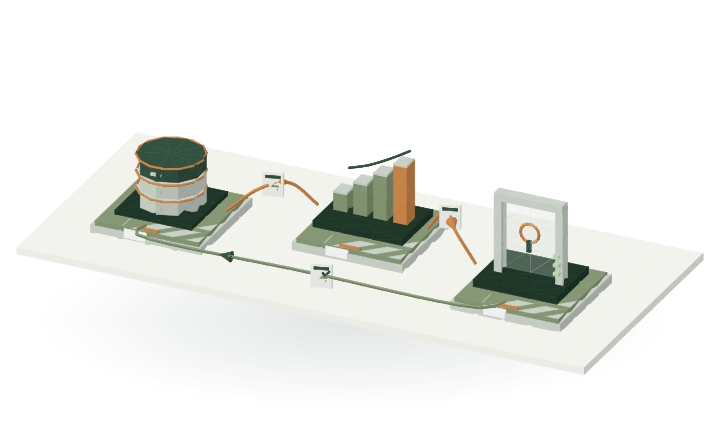
Modello illustrativo del flusso
01Audit e backup
→
INFORMAZIONEEvidenze di audit e operative
→
02Monitoraggio e verifica
Attore · Revisione · EventoPronto per il trasferimento
Le azioni rilevanti generano evidenze verificabili; backup definiti proteggono dati e stato operativo.
Evidenze, monitoraggio e backup consentono il ripristino controllato.Quali informazioni vengono trasmesse?
01 → 02
Evidenze di audit e operative
Attore · Revisione · Evento
02 → 03
Versione del backup verificata
Dati · Identità · Chiavi
03 → 01
Prova di ripristino
Risultato · Verifica · Responsabilità
SCAMBIO DI DATI / COLLEGAMENTI TRA MODULI
Le interfacce nel loro contesto.
M18 è al centro. I collegamenti mostrano quali moduli possono fornire o ricevere informazioni quando sono selezionati e configurati per la Sua struttura. Selezioni un collegamento per visualizzare i dati scambiati.
M18 / COLLEGAMENTIScambio tra moduli
Prova d’accessoTrasferimento in corso
Contratti tra moduli versionati
M18Questo modulo
→
INFORMAZIONEProva d’accesso
→
M15Accesso e revisione
Assegnazioni, supporto temporaneo e prove d’accesso.Pronto per il trasferimento
Assegnazioni, supporto a tempo determinato e prove di accesso. Audit e confini tra tenant restano attivi indipendentemente.
I collegamenti mostrano relazioni funzionali tra i dati. I contratti API concreti e le connessioni ai partner sono versionati e approvati separatamente.
Trasmissione, esportazione, conferma di ricezione e risposta d’errore.
Regola professionale
Il ripristino comprende anche identità, configurazione e chiavi.
I requisiti dei moduli definiscono lo scambio professionale. Ogni modulo gestisce i propri dati; gli altri moduli utilizzano contratti approvati e versionati. Diritti, tenant, revisione e conferma di ricezione vengono mantenuti.
Questo modulo selezionabile secondo necessità fa parte di Oronela in fase di completamento. Funzioni, responsabilità e interfacce costituiscono l’ambito definito. La finalizzazione unisce le approvazioni professionali ai riscontri delle strutture di cura: i bisogni reali guidano gli ultimi miglioramenti.
Confronto con i requisiti dei moduli, il piano di realizzazione e la base di codice attuale del sistema Oronela: 1 ottobre 2026. Requisiti di prodotto M18-01–M18-05 · M18-A–D. I seguenti sottoambiti sono illustrati in questa pagina: